
Hackers tiraram o controle de dois petroleiros rumo aos EUA — e o FBI suspeita do Irã
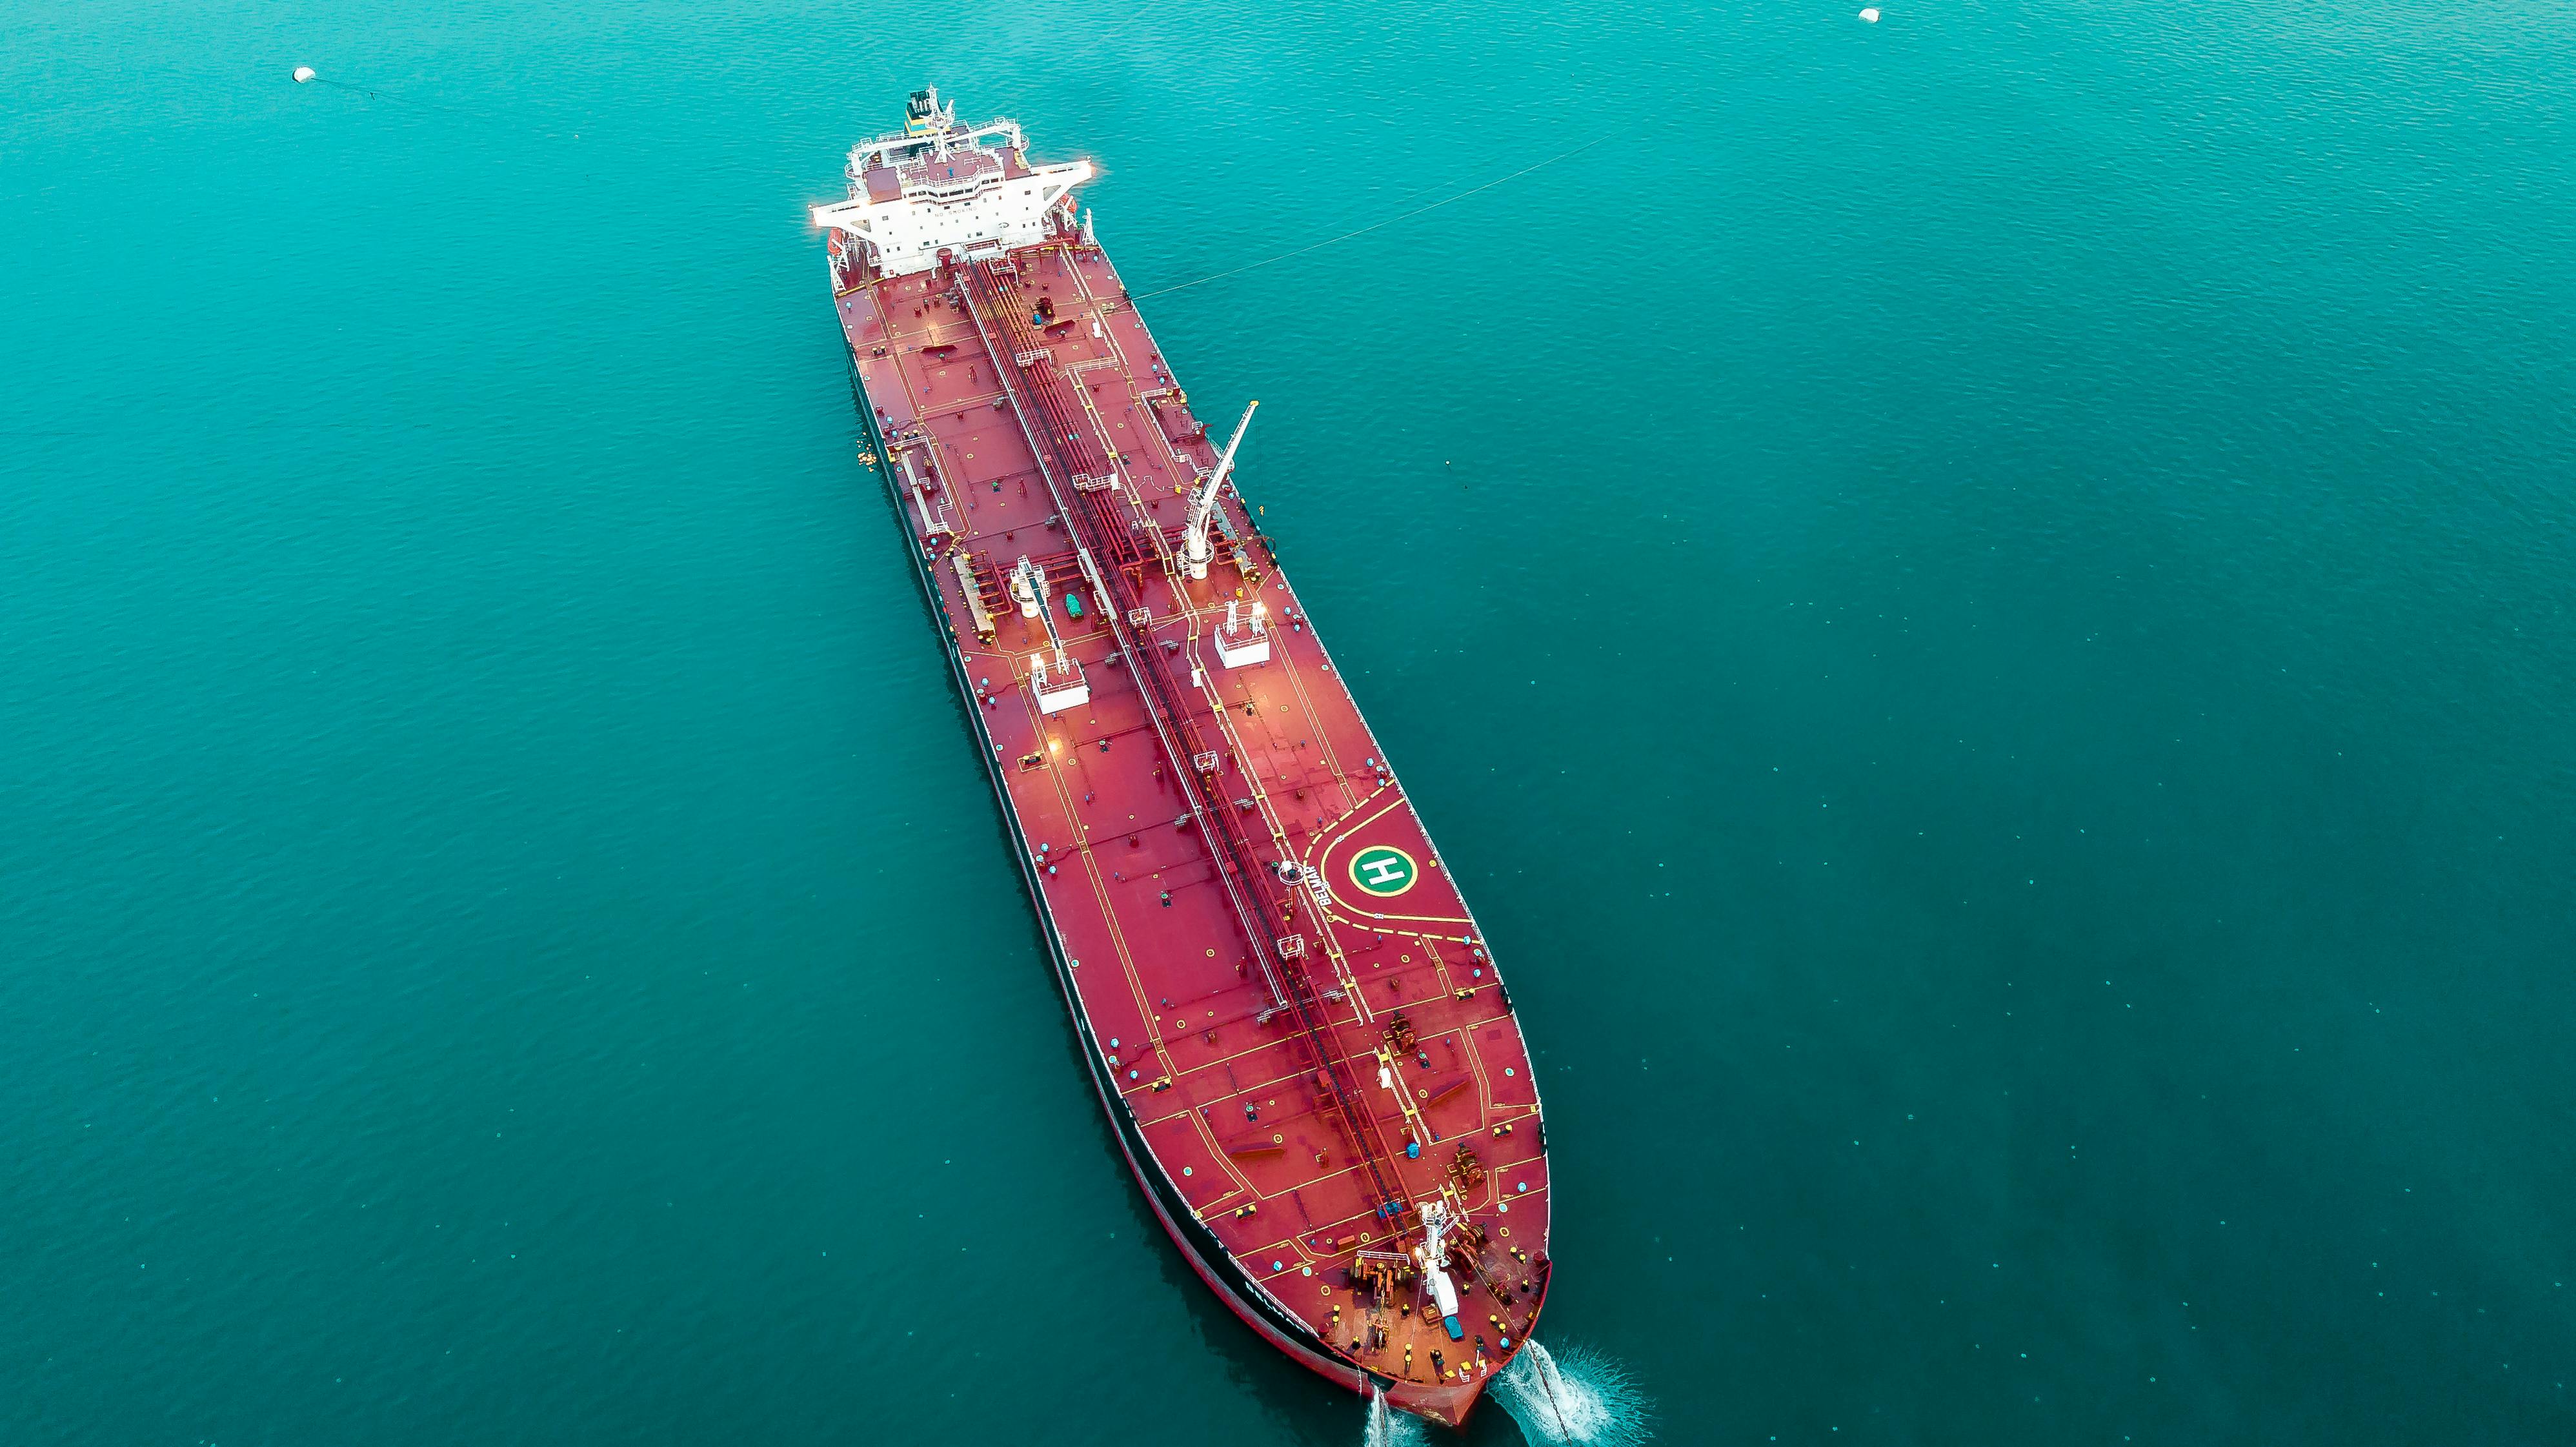
Enquanto a atenção do mundo digital gira em torno de modelos de linguagem e chips de IA, um tipo de ataque bem mais "analógico" nas consequências voltou a lembrar que a guerra cibernética já saiu do teclado e chegou ao mar aberto. Dois petroleiros com destino aos Estados Unidos foram comprometidos por hackers no Golfo do México, com um deles perdendo comunicações por mais de um dia e sofrendo interferência em sistemas de navegação, propulsão e carga. O FBI e a Guarda Costeira dos EUA precisaram embarcar fisicamente nos navios para garantir que tudo estava sob controle — e, segundo a CBS News, os investigadores já avaliam se o Irã está por trás do ataque.
Fonte: alexander-bobrov-390088 — Pexels
A cronologia do ataque
O primeiro navio identificado foi o VL Prosperity, um petroleiro de 333 metros com capacidade para mais de 2 milhões de barris, que vinha do Egito rumo aos Estados Unidos. Segundo o relato reconstituído a partir de documentos e declarações oficiais, a embarcação foi comprometida em 7 de agosto, ainda em trânsito. A identidade do segundo navio afetado não foi divulgada — a Guarda Costeira optou por manter o nome em sigilo, provavelmente por razões de segurança operacional e para não expor mais detalhes da investigação em andamento.
Entre 21 e 24 de agosto, equipes conjuntas do FBI e da Guarda Costeira embarcaram nos dois petroleiros, já no Golfo do México, para inspecionar e tentar restabelecer a integridade dos sistemas de tecnologia operacional (OT) e de tecnologia da informação (TI) das embarcações — divisão técnica que, na prática, significa "tudo que faz o navio se mover e se comunicar" de um lado, e "tudo que processa dados e logística" do outro. Em nota conjunta, as autoridades afirmaram que não houve "relatos de interrupções operacionais, instabilidade da embarcação, perigo físico às tripulações ou impactos ambientais" — um alívio, mas que não diminui a gravidade do que os hackers conseguiram fazer antes da resposta chegar.

Fonte: bertellifotografia — Pexels
Por que o dedo aponta para o Irã
A atribuição de ataques cibernéticos é sempre um terreno pantanoso — provar quem está do outro lado do teclado (ou do servidor) exige rastros técnicos que nem sempre são conclusivos, e por isso mesmo essa informação precisa ser lida com a devida reserva até uma confirmação oficial. Ainda assim, a CBS News reportou que investigadores americanos estão examinando ativamente uma possível ligação com o Irã, apontando um padrão recente de atividade de grupos apoiados pelo país mirando infraestrutura crítica americana: a fabricante de dispositivos médicos Stryker, os sistemas de transporte público de Los Angeles e mais de 100 estações de tratamento de água nos EUA já teriam sido alvos em incidentes anteriores.
Esse padrão de mira em infraestrutura civil — água, transporte, saúde, e agora navegação marítima — é consistente com uma estratégia de "guerra híbrida", em que ataques cibernéticos funcionam como uma forma de pressão geopolítica que fica abaixo do limiar de um confronto militar direto, mas que causa desgaste real. E o timing não passa despercebido: os Estados Unidos vêm mantendo uma postura de conflito ativo com o Irã em outras frentes, o que torna qualquer incidente envolvendo embarcações comerciais rumo a portos americanos instantaneamente mais sensível.
Navios são o novo alvo favorito dos hackers?
Talvez a parte mais desconfortável dessa história não seja o ataque em si, mas o que ele revela sobre a superfície de exposição de um petroleiro moderno. Um navio de carga hoje é, essencialmente, uma rede de computadores flutuante: sistemas de posicionamento por satélite, controle de motor, gestão de carga, comunicação via satélite e até entretenimento da tripulação — tudo interligado, e nem sempre segmentado com o rigor que se esperaria de infraestrutura crítica. Diferente de uma usina ou de uma rede elétrica, que já vêm sofrendo escrutínio de segurança há décadas, a frota mercante global historicamente investiu pouco em cibersegurança, e isso está mudando na marra, incidente após incidente.
Fonte: Sora Shimazaki — Pexels
O contexto mais amplo: ciberataques como extensão da guerra
Esse caso se encaixa numa tendência que analistas de segurança vêm martelando há alguns anos: a linha entre "ataque cibernético" e "ato de guerra" está cada vez mais borrada. Quando hackers comprometem sistemas de navegação de um petroleiro rumo aos EUA, ou interrompem o tratamento de água de uma cidade, o efeito prático se aproxima perigosamente de uma sabotagem convencional — só que sem tropas em campo e com uma capa de negação plausível muito mais confortável para o atacante. Governos ao redor do mundo, dos EUA à União Europeia, vêm reforçando doutrinas de defesa cibernética justamente para tratar esse tipo de incidente com a mesma seriedade de um ataque físico a infraestrutura crítica — e casos como o dos petroleiros tendem a acelerar ainda mais esse movimento regulatório.
Do lado da defesa, a resposta rápida do FBI e da Guarda Costeira — embarcando fisicamente nos navios em menos de três semanas após a primeira invasão — mostra que pelo menos a capacidade de resposta emergencial está mais madura do que estava há alguns anos. Mas resposta rápida não substitui prevenção, e o setor marítimo internacional ainda tem uma lição de casa considerável pela frente: auditorias de segurança, segmentação de redes de bordo e protocolos de resposta a incidentes que hoje são tratados como opcionais em boa parte da frota global.
O que fica
Se a atribuição ao Irã se confirmar oficialmente, o episódio se junta a uma lista crescente de ataques que usam a cibersegurança como ferramenta de pressão geopolítica silenciosa — sem tiros, sem declarações de guerra, mas com consequências reais para cadeias logísticas que movem boa parte da economia global. E se não se confirmar, o alerta continua válido de qualquer forma: um petroleiro de dois milhões de barris ficou, por mais de um dia, com sistemas essenciais fora de controle total da tripulação. Da próxima vez, a sorte pode não estar do lado de quem está a bordo.
Nota: a atribuição do ataque ao Irã ainda não foi oficialmente confirmada por autoridades americanas até o momento da publicação desta matéria — trata-se de uma linha de investigação reportada pela imprensa, e deve ser tratada como tal, sem caráter definitivo.
Sobre o autor